


-
Kaštijun
-
-
Vijećnik Bastijanić: "Potpisali ste štetan ugovor s Holcimovim Sekundarom". Gradonačelnik: "Ta je tvrtka imala najpovoljnije uvjete za odvoz plastike"
-
Je li otpad doista bezopasan ako je sve „u granicama propisa“? Poznati ekotoksikolog stiže u Pulu
-
SVATKO IMA SVOJE PRIORITETE Dok narod prosvjeduje, župan obilazi vinarije, gradonačelnik kuha besplatnu veprovinu
-
-
Zdravstvo
-
Istarska županija planira 355,7 milijuna eura: više novca za škole, sport i zdravstvo
-
Od 2021. godine Istarska županija nabavila 53 ambulantna vozila i vozila saniteta vrijedna više od 8,4 milijuna eura
-
IDZ 'šteka' onoliko koliko i Istarska županija. Evo kad su donijeli odluku prema kojoj je isplata zdravstvenim radnicima trebala krenuti još početkom godine
-
Možemo!: Gotovo 45.000 građana potpisalo peticiju o nabavci PET/CT-a
-
-
Uljanik
-
Hrvatska praktički ostala bez brodogradnje: Uljanik prelazi u turske ruke, sindikati upozoravaju na posljedice
-
Uljanik, Tusta, divlje koze i neobične istarske priče na Istarskom filmskom maratonu
-
Red Bullov bolid Formule 1 i Rimac Nevera jurili brodogradilištem Uljanik
-
Dalibor Paus (IDS) upitao ministra Šušnjara što će biti s kvalitetnim tvrtkama koje posluju u prostoru Uljanika
-
-
NAJČITANIJI TEKSTOVI
-
Pulski kralj gradnje i dugova. Jedan poduzetnik iz Istre našao se na 'listi srama' s čak nekoliko tvrtki, ali i osobno
-
BRATSTVO I JEDINSTVO Kraj medulinskog aerodroma surađuju poznati hrvatski general i kontroverzni srpski financijaš
-
Milijunski dugovi potresaju Istru - na vrhu tvrtke iz Umaga i Poreča s višemilijunskim dubiozama
-
Tko je odlagao ugostiteljski otpad u prirodu kod Karojbe? Marko Londero, direktor tvrtke La Lu, priznaje da je dio otpada njihov, bivši djelatnik tvrdi: "Bacali smo ga po uputama firme"
-




Radar
VELIKI HAKERSKI NAPAD NA HRVATSKO ZDRAVSTVO
CYBER NAPAD NA GRUPACIJU AGRAM Hakeri objavili preslike dokumenata, police osiguranja i zdravstvene podatke
Grupa Qilin tvrdi da je ukrala oko 2,38 milijuna datoteka. Istra24 pregledala je uzorke među kojima su osobni podaci zastupnika, preslike identifikacijskih dokumenata i medicinski nalaz. AZOP potvrđuje da je zaprimio prijavu, dok Agram na naša pitanja ne odgovara
3 min

Grupa Qilin tvrdi da je ukrala oko 2,38 milijuna datoteka. Istra24 pregledala je uzorke među kojima su osobni podaci zastupnika, preslike identifikacijskih dokumenata i medicinski nalaz. AZOP potvrđuje da je zaprimio prijavu, dok Agram na naša pitanja ne odgovara
Hakerska grupa Qilin objavila je 9. studenoga 2026. na svojoj stranici da je hakirala osiguravateljsku i zdravstvenu grupaciju Agram. Tvrde da posjeduju oko 1.258 gigabajta podataka i 2,38 milijuna datoteka.
Kao potporu svojim tvrdnjama objavili su zapise iz interne Agramove aplikacije i preslike dokumenata, među kojima su putovnice, osobne iskaznice, police osiguranja i zdravstvena dokumentacija.
Istra24 imala je uvid u objavljene uzorke. Među njima su zapisi iz registra vanjskih zastupnika s imenima, OIB-ima, adresama, brojevima licenci i privatnim adresama elektroničke pošte. Vidljive su i preslike putovnica i vozačkih dozvola, među njima jedna austrijska, police osiguranja te jedan medicinski nalaz.
Riječ je o uvodnom pregledu liječnika s anamnezom i statusom Zagrepčanke(1969) za koji ona sigurno ne bi željela da izađe u javnost.
Objavljeni materijali izravno zadiru u privatnost klijenata, pacijenata i zastupnika grupacije Agram.
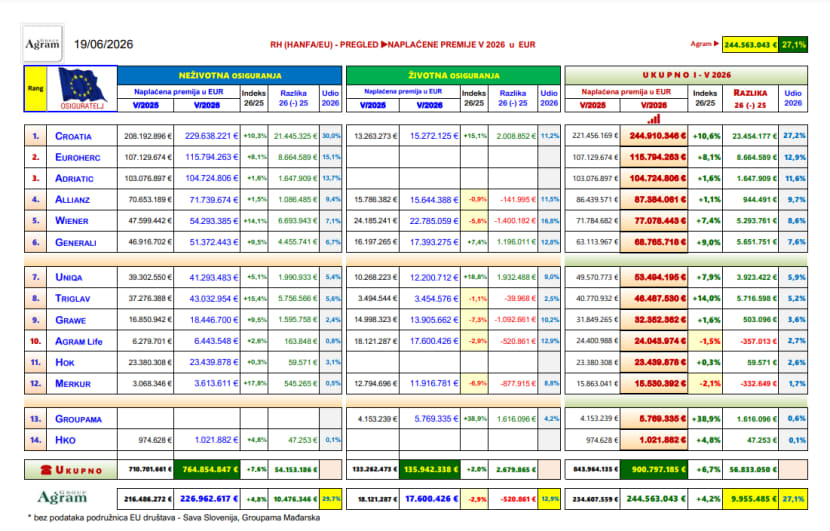
Među materijalima nalazi se i podatak prema kojem grupacija Agram, koja uključuje Euroherc, Adriatic i Agram Life, u 2026. godini među osiguravateljima ima tržišni udio od 27,1 posto prema naplaćenoj premiji osiguranja. Prema tablici, jači je jedino udio Croatia osiguranja koji ima 27,2 posto.
AZOP zaprimio prijavu, Agram bez odgovora
Da je Agram prijavio povredu osobnih podataka, potvrdili su nam iz Agencije za zaštitu osobnih podataka (AZOP).
– Agencija za zaštitu osobnih podataka je od tvrtke Agram zaprimila obavijest sukladno članku 33. Opće uredbe o zaštiti podataka. S obzirom na to da je službeno postupanje Agencije u tijeku, trenutno nismo u mogućnosti iznositi dodatne informacije o konkretnom slučaju – odgovorili su nam iz AZOP-a.
Iz Agrama nisu odgovorili na naše upite o hakerskom napadu. Bez odgovora ostaje i pitanje jesu li, kada i na koji način obavijestili pogođene pacijente, klijente i zastupnike.
Autor ovog teksta u više je navrata koristio usluge Agramovih zdravstvenih ustanova, a korisnik je i osiguranja unutar grupacije. Do objave članka nije primio nikakvu obavijest o napadu ni o mogućoj ugrozi svojih podataka.
Tko je Qilin?
Qilin, ranije poznat kao Agenda, financijski je motivirana hakerska grupa aktivna od 2022. godine. Djeluje prema modelu „ucjenjivačkog softvera kao usluge”: grupa osigurava alate i infrastrukturu, a njezini partneri provode napade i s njom dijele otkupninu.
Takvi napadi mogu uključivati krađu podataka i šifriranje računalnih sustava. Napadači zatim traže novac za otključavanje sustava, a prijetnju objavom ukradenih podataka koriste kao dodatno sredstvo ucjene. Brojač koji na njihovoj stranici odbrojava vrijeme do objave također služi pritisku na žrtvu.
Među čestim metama su zdravstvo, financije, proizvodnja, javni sektor i obrazovanje.
Prema podacima praćenja zaključno sa 16. studenoga 2026., uz Qilin se povezuje oko 2.600 objavljenih žrtava u 110 zemalja, od čega 51 u studenome. Prva zabilježena objava datira od 8. listopada 2022., a posljednja u tom pregledu od 16. studenoga 2026.
U Hrvatskoj su Qilinu dosad pripisani napadi na Lipapromet, Brodosplit, Istarsku županiju i Nacionalni park Plitvička jezera.
Upozorenje građanima: ukradeni podaci mogu poslužiti za nove prijevare
Ako ste klijent ili pacijent napadnute tvrtke, budite posebno oprezni s porukama i pozivima u kojima se netko predstavlja kao njezin zaposlenik. Ukradeni podaci omogućuju uvjerljivije prijevare: osoba koja vam se javlja može znati vaše ime, broj police osiguranja ili pojedinosti iz zdravstvene dokumentacije.
Poznavanje vaših podataka nije dokaz da razgovarate s ovlaštenom osobom.
- Ne otvarajte poveznice iz sumnjivih poruka, čak ni kada stižu „u ime osiguranja”. Tvrtku kontaktirajte putem broja ili adrese koju ste sami provjerili.
- Ne otkrivajte lozinke, jednokratne kodove ni podatke o kartici osobi koja vas je kontaktirala.
- Ako ste lozinku za korisnički portal osiguranja koristili i na drugim servisima, promijenite je na svim tim mjestima. Uključite višefaktorsku autentifikaciju gdje je dostupna.
- Ako ste osiguranju dostavljali preslike identifikacijskih dokumenata, obratite pozornost na obavijesti o nepoznatim ugovorima, kreditima ili pretplatama.
- Pratite promet po računima i karticama. Sumnjive transakcije odmah prijavite banci, a sumnju na zlouporabu identiteta policiji.
Ako vam netko ponudi da uz plaćanje „otkupi” ili „izbriše” vaše podatke, ne uplaćujte novac i ne šaljite dodatne dokumente.